Open source / Autoalojado / AGPL-3.0
El contrapeso frente a los ataques autónomos.
Los atacantes ya automatizan con IA, y la mayoría de los equipos no tiene un red team con qué responder. Counterweight pone la misma clase de herramientas del lado de quienes defienden: agentes que prueban tus aplicaciones y revisan tu código, con una persona al mando.
Corre en tus máquinas, con el modelo que elijas. Sin servicio alojado, sin telemetría y sin costo de licencia.
- Estado
- Disponible
- Versión
- v0.1.0
- Licencia
- AGPL-3.0
- Repositorio
- github.com/philocyber/counterweight
Por qué existe
La balanza ya está inclinada.
Un ataque serio solía ser caro. Requería gente capacitada y paciencia, y ese costo protegía en silencio a quienes no valían el esfuerzo. Esa protección ya no existe, y la pagan las organizaciones con menos capacidad de respuesta.
El ataque escala como software
- 80–90%
- de una campaña de espionaje de 2025 contra unas treinta organizaciones la ejecutó un agente de IA, con personas interviniendo en un puñado de decisiones.1
- −7 días
- es el tiempo medio hasta la explotación: hoy es habitual que empiece antes de que exista un parche.2
- 22 s
- es la mediana de tiempo en que el acceso de un intruso pasa al siguiente grupo criminal.2
La defensa se sigue haciendo a mano
- 96%
- de las víctimas de ransomware del Verizon DBIR 2026 fueron organizaciones pequeñas: las que no tienen red team, SOC ni presupuesto para un pentest.3
- 43 días
- es la mediana de tiempo para remediar por completo una vulnerabilidad explotada, y viene creciendo.3,4
- 59%
- de los equipos de seguridad reporta brechas de habilidades críticas o significativas; el 29% no puede pagar los perfiles que necesita.5
Un contrapeso es la masa que evita que un sistema desbalanceado se vuelque. No suma fuerza porque sí. Devuelve el equilibrio.
Counterweight no pretende terminar con la asimetría. Pone un peso del lado de quienes defienden, que crece con la misma tecnología que usan los atacantes, para que un equipo de IT de dos personas, una clínica, una escuela o una startup en crecimiento puedan probar sus propios sistemas con evidencia y arreglar primero lo que importa.
Leer la misión (en inglés)Fuentes
- 01Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign, noviembre de 2025.
- 02Google Cloud / Mandiant, M-Trends 2026, marzo de 2026.
- 03Cyber Readiness Institute, Resumen del Verizon DBIR 2026, junio de 2026.
- 04Help Net Security, Lessons from the Verizon 2026 DBIR, mayo de 2026.
- 05ISC2, 2025 Cybersecurity Workforce Study, diciembre de 2025.
Cómo funciona
Todo el ciclo de tu lado, no solo el hallazgo.
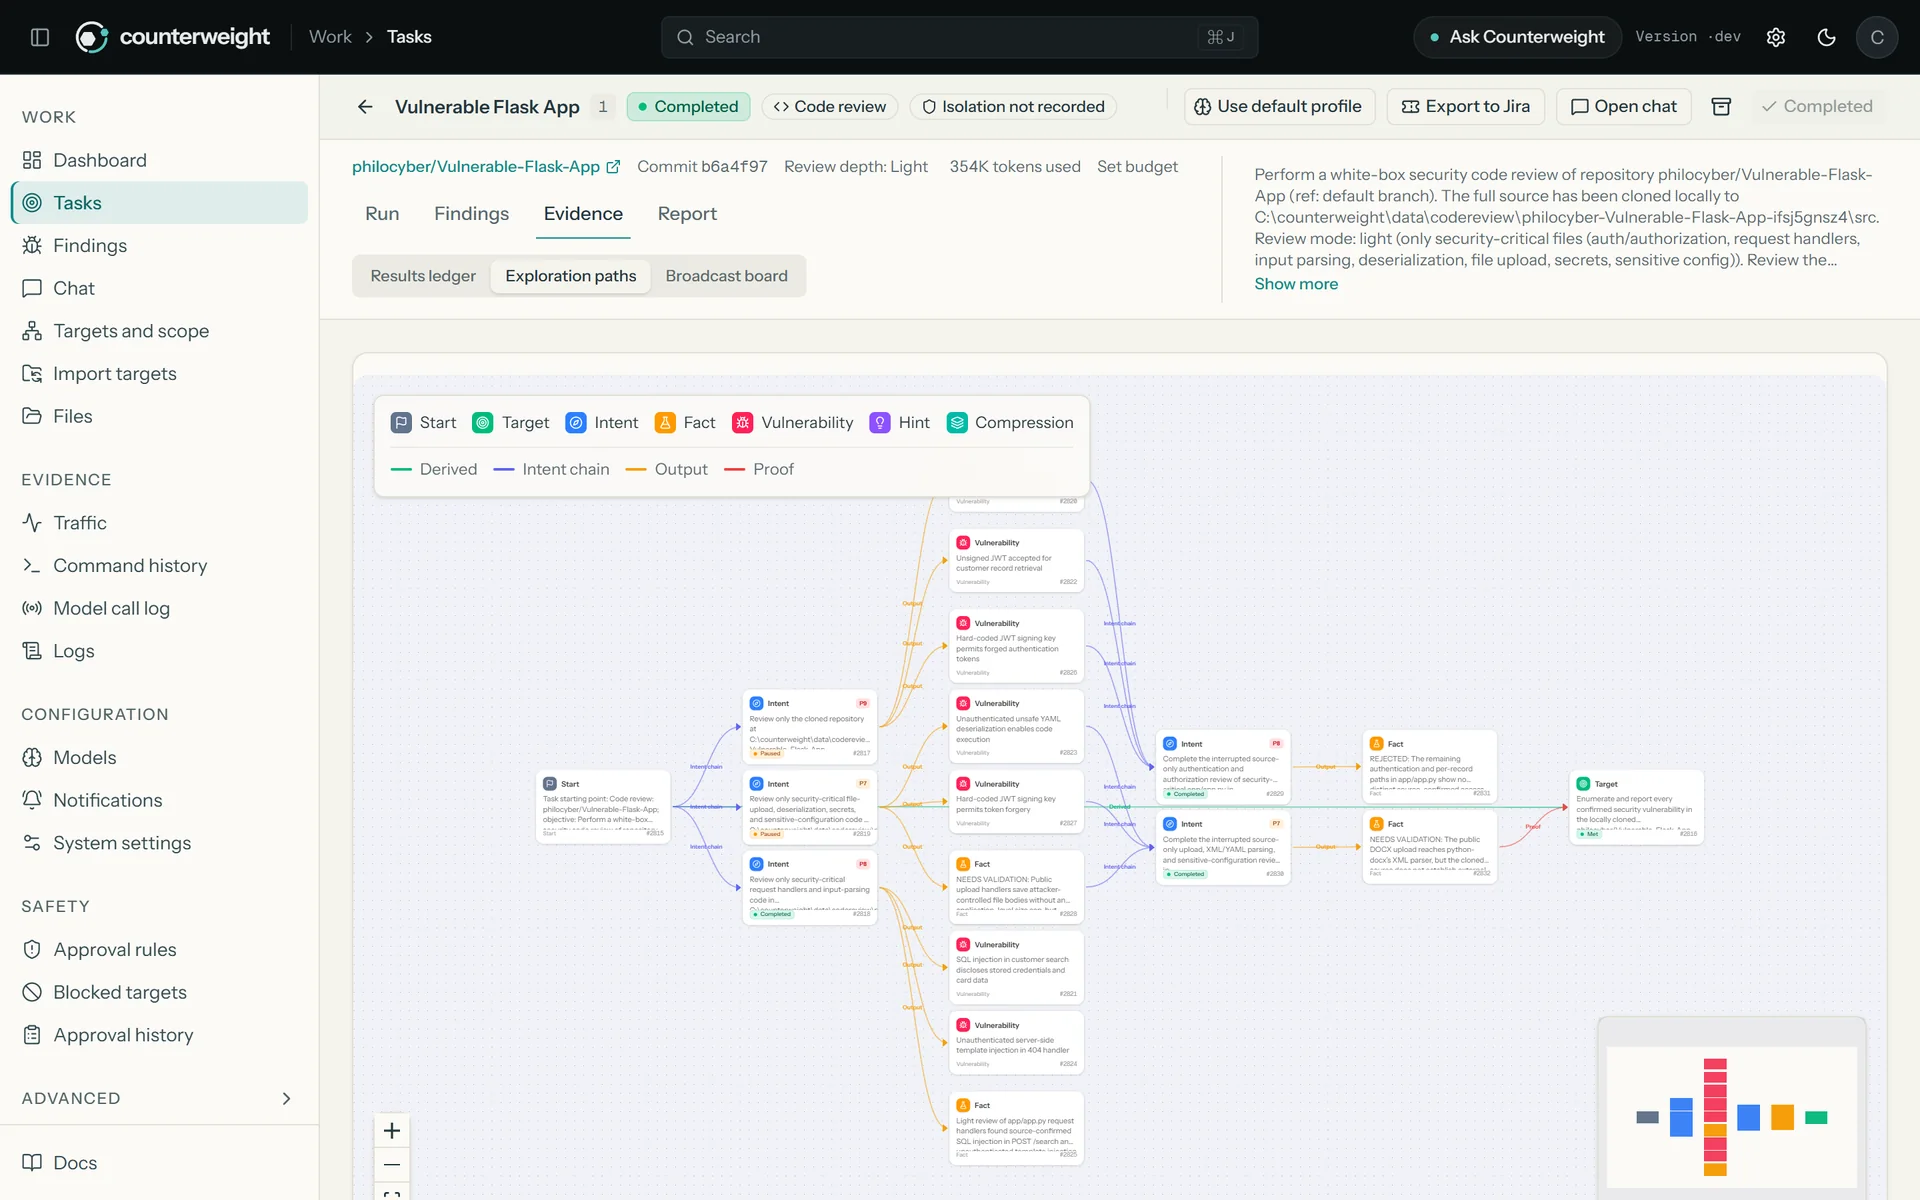
Apuntalo a una aplicación web, una API, una red o un repositorio de código. Un planificador y varios workers en paralelo lo exploran paso a paso; vos ves cada paso, y nada cuenta hasta que está probado.
Task / Exploration paths
Confianza
Un ejército de agentes, con una persona al mando.
Una herramienta que ejecuta comandos contra tus sistemas tiene que ganarse su lugar. Cada afirmación de abajo apunta al documento que te permite comprobarla.
01/04
Vos aprobás los pasos riesgosos
El alcance, las reglas de bloqueo y una compuerta de aprobación retienen un comando hasta que una persona decide. Una revisión de código nunca ejecuta el código del repositorio, y sus agentes no tienen shell ni herramientas de red.
Cómo funciona la compuerta de aprobación02/04
Tus datos siguen siendo tuyos
Sin servicio alojado y sin telemetría. Usá un modelo alojado, un gateway o un modelo en tu propio hardware; con un modelo local nada sale de tu red.
Cómo elegir un modelo03/04
Confinado por defecto
El acceso de los agentes a archivos se limita a cada tarea, las credenciales guardadas van cifradas y son de solo escritura, las sesiones se pueden revocar y un presupuesto por tarea frena el gasto descontrolado.
El modelo de seguridad04/04
Honesto sobre lo que no está probado
Qué se verificó, cómo, y qué no, está escrito al lado del código. La salida de una IA puede estar mal: revisá la evidencia antes de actuar sobre un hallazgo, y cada arreglo antes de integrarlo.
Verificación y límitesUsá Counterweight solo sobre sistemas y código que sean tuyos o que estés autorizado, de forma explícita y por escrito, a probar. Uso responsable
Para quién es
Hecho para los equipos que los atacantes esperan encontrar sin preparación.
Los equipos de seguridad con presupuesto pueden seguir el ritmo. Esto es para el resto: la gente que carga con la seguridad además de otro trabajo.
- Equipos chicos
Sin especialista en seguridad, con exposición real
Un equipo de IT de dos personas, una clínica, una escuela, una ONG. Revisá el código que publicás y la aplicación que exponés, y quedate con una lista corta de qué arreglar primero, con el arreglo incluido.
- Empresas en crecimiento
Los releases le ganan al testing
Corré una revisión en cada pull request, hacé un retest después de cada arreglo y entregale a auditoría un reporte que se pueda leer. No una auditoría anual que envejece en un cajón, sino una práctica que se repite release tras release.
- Investigadores y mantenedores
Trabajo que podés inspeccionar
Los comandos, las aprobaciones y cada paso de un agente quedan registrados. Traé tu propio modelo, escribí tus propios skills, manejalo desde tu agente de código y estudiá cómo se llegó a cada conclusión.
Comunidad
Mantenido a la vista de todos, para quien lo necesite.
Counterweight es software libre bajo AGPL-3.0. Nadie puede cerrarlo, y las mejoras hechas sobre una copia alojada tienen que publicarse, así el peso se queda del lado de quienes defienden.
Lo que saben los agentes vive en 76 skills escritos en Markdown plano: podés leer exactamente qué van a intentar, corregirlo y sumar lo que tu stack necesite. La defensa mejora cuando quienes la hacen comparten lo que funciona.
Seguilo y dejá tu estrella en GitHub- ContribuíCódigo, documentación, traducciones y tests. Empezá por la guía de contribución.
- Escribí un skillEnseñales a los agentes una técnica o un stack, en un archivo Markdown que cualquiera puede revisar.
- Reportá lo que fallaLos bugs, los falsos positivos y las comprobaciones que faltan mejoran la próxima evaluación.
- Reportá una vulnerabilidadEn privado, a través de GitHub. Una herramienta de seguridad tiene que cumplir su propio estándar.
Instalación
Del clone a la primera evaluación en minutos.
Un instalador, una lista de primeros pasos y una configuración guiada del modelo. El primer build compila desde el código y tarda varios minutos; los siguientes arranques tardan segundos.
Comandos de instalación
git clone https://github.com/Philocyber/counterweight.git
cd counterweight
./install.sh- 01/03
Instalá con Docker
Elegí la opción todo en Docker. El instalador verifica Docker, crea un certificado HTTPS local, escribe un archivo .env privado y levanta el stack.
- 02/03
Reclamá la instalación
Abrí https://localhost:8787, pegá el token de configuración de un solo uso que imprimió el instalador y elegí una contraseña. Después conectá un modelo: alojado, a través de un gateway o corriendo en tu propio hardware.
- 03/03
Corré una primera evaluación
Revisá un repositorio de GitHub, o agregá los hosts en alcance y probá una aplicación web. La tarjeta Get started del dashboard te guía y va marcando los pasos.
¿Preferís no usar contenedores? Hay dos opciones nativas que solo necesitan PostgreSQL.
Todas las formas de instalarlo (en inglés)Un ejemplo completo de evaluación (en inglés)Límites
Lo que no es.
La confianza empieza por los límites. Todos se pueden comprobar contra el repositorio.
- No reemplaza a las personas. Los hallazgos, los arreglos y los veredictos de retest salen de modelos de lenguaje y pueden estar mal. Una persona revisa la evidencia y decide.
- No está validado a escala. Los flujos de agentes se ejercitaron de punta a punta contra un único modelo real, sobre objetivos de demo chicos. Corré la prueba de aceptación con tu propio modelo antes de confiar en ellos.
- No es para sistemas ajenos. Probá solo sistemas y código que sean tuyos o que estés autorizado, de forma explícita y por escrito, a probar.
- No todos los entornos están verificados. La ejecución de la imagen Docker publicada y del lanzador de Windows está cubierta solo por comprobaciones de empaquetado.
Procedencia y créditos
Counterweight es un derivado independiente de ARTEX, a partir del commit 160fe13 del proyecto original, bajo licencia AGPL-3.0. Las capacidades de agente usan el SDK norma; la sincronización de activos se apoya en ScopeSentry.
Las capturas muestran evaluaciones de demo sobre objetivos de entrenamiento intencionalmente vulnerables, con la consola en inglés. No son escaneos de sistemas reales.
Leer el registro de procedencia (en inglés)Poné un peso de tu lado de la balanza.
Clonalo, apuntalo a algo tuyo y leé lo que encuentra. Si te sirve, contale al próximo equipo.
Volver a todos los recursos