ArgusTM V2 / Prueba de concepto pública
Un equipo de agentes propone el threat model. Vos decidís.
Dale a ArgusTM una descripción del sistema, un RFC o un documento de arquitectura. Agentes especialistas aplican STRIDE, un análisis inspirado en PASTA y attack trees, cuestionan los hallazgos y preparan un borrador trazable para que lo revises.
Mirá la demostración
Una corrida y su espacio de revisión. Este video tiene audio en inglés; los hallazgos mostrados son resultados del análisis, no vulnerabilidades verificadas.
- Estado
- Disponible
- Versión
- Prueba de concepto V2
- Licencia
- Apache License 2.0
- Repositorio
- GitHub / philocyber
El problema
Pedirle a un solo modelo que modele las amenazas de un sistema te da una pasada, una perspectiva y ninguna traza de evidencia: hallazgos que nadie puede verificar, priorizar o defender frente a un revisor. Lo que hace creíble a un threat model es la triangulación, el cuestionamiento y la trazabilidad, y eso es justo lo que una ventana de chat no hace.
Para quién es
Equipos de seguridad y AppSec que revisan arquitecturas, ingenieros que necesitan un threat model defendible antes de producción, y revisores que quieren poder estar en desacuerdo con un hallazgo en vez de re-derivarlo.
De la arquitectura a un borrador revisable
Empezá con una descripción del sistema o un RFC. La herramienta mapea la arquitectura y los límites de confianza, contrasta escenarios con análisis especializados y debate Red / Blue, y prepara hallazgos para que tomes la decisión. Probala primero con un ejemplo sintético; revisá cada resultado antes de actuar.
Qué hace
Tres metodologías, trianguladas
Analistas de STRIDE, PASTA y attack trees corren como agentes especialistas separados (en modo híbrido, paralelo o cascada) en vez de una sola pasada de un modelo.
Revisión adversaria incorporada
Un debate Red/Blue pone a prueba cada amenaza candidata, y después un validador DREAD calibra los scores contra la grilla oficial.
Prioridades con evidencia obligatoria
Las prioridades high y critical exigen evidencia trazable: componentes, límites de confianza, endpoints y configuraciones de seguridad.
Fundamentado en un corpus real
Recuperación opcional desde fuentes que vos aprobás. Los fragmentos conservan su procedencia y también requieren revisión humana.
Local-first y capaz de correr offline
Cada proyecto es una carpeta portable con su propia base SQLite. Corre completamente offline con Ollama, o se enchufa a Gemini, Kimi o AWS Bedrock.
Aprende de tus revisiones
Tus decisiones de Confirm/Reject vuelven como ejemplos few-shot en la próxima corrida, y los diffs entre corridas muestran qué cambió en el mismo sistema.
Cómo funciona
- 01/08Architecture Parser
Extrae componentes, flujos de datos y límites de confianza desde tu RFC, y dibuja los diagramas DFD y de arquitectura.
- 02/08STRIDE Analyst
Mapea clases de amenazas sobre cada elemento del sistema.
- 03/08PASTA Analyst
Corre el análisis de riesgo de siete etapas sobre la superficie de ataque.
- 04/08Attack Tree Analyst
Traza caminos de ataque concretos en vez de items de una checklist genérica.
- 05/08Pre-dedup
Fusiona hallazgos duplicados con embeddings y un filtro de confianza, conservando los campos de cada metodología.
- 06/08Red/Blue Debate
Red argumenta, Blue responde, un juez puede fallar: las rondas cortan antes si hay convergencia.
- 07/08Threat Synthesizer
Unifica todo en un registro: IDs únicos, mapeo OWASP, referencias a controles NIST/CIS, fuentes de evidencia.
- 08/08DREAD Validator
Calibra los scores contra la grilla oficial de DREAD y reescribe cada amenaza desde la perspectiva del adversario.
Interfaz
Cómo se ve en la práctica
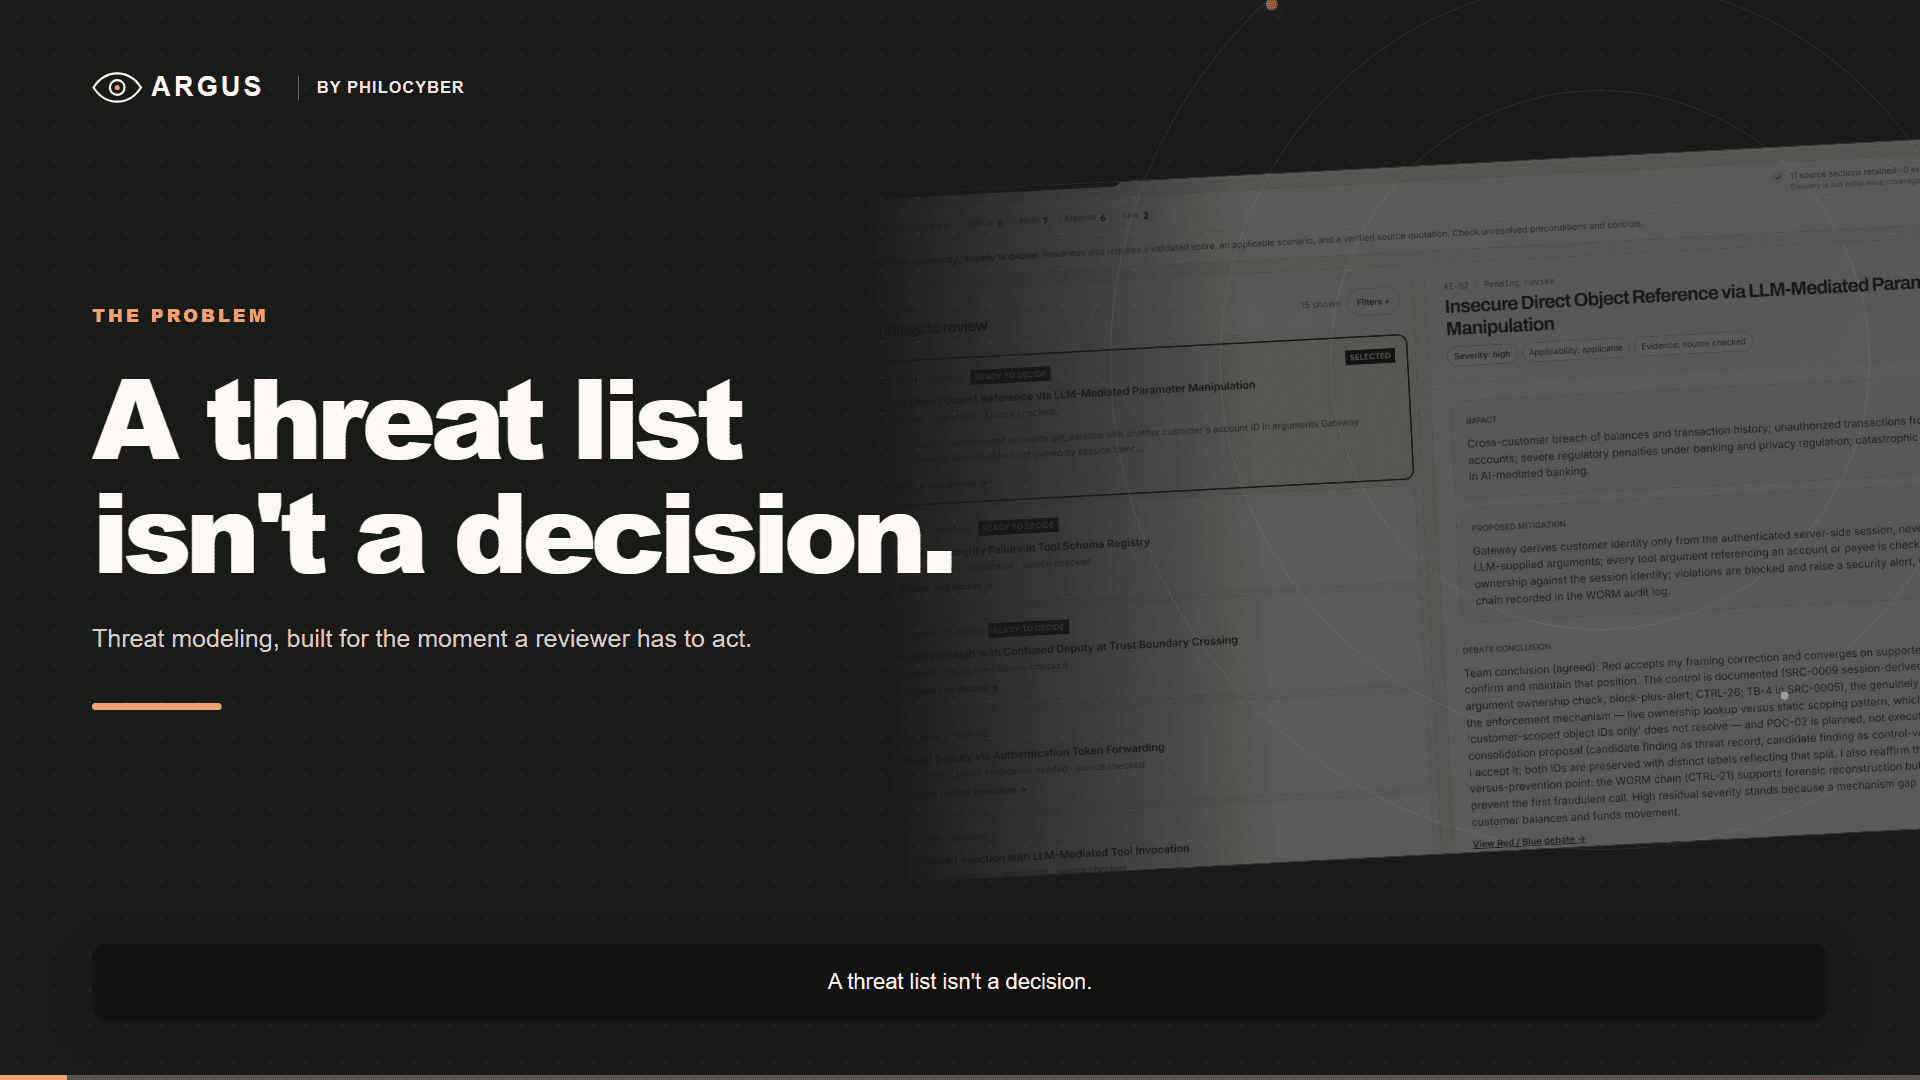
Presentación de ArgusTM y capturas anteriores con un ejemplo sintético. Las capturas anteriores conservan el nombre previo del producto.


01/06
Una lista de amenazas necesita una decisión
ArgusTM centra la revisión en la persona que toma la decisión de seguridad.
Usala en tu propio entorno
ArgusTM V2 es de código abierto bajo la licencia Apache 2.0. Podés usarlo, modificarlo y redistribuirlo, incluso comercialmente o como servicio alojado, sujeto a los términos de la licencia. La licencia no otorga derechos para usar el nombre o el logo de PhiloCyber como marca propia. Leé la licencia antes de redistribuirlo.
Leer la licencia Apache 2.0Ayudanos a mejorar los hallazgos
¿Encontraste evidencia débil, un escenario poco claro, un problema de instalación o una idea para la revisión? Abrí un issue con un ejemplo pequeño y reproducible. Usá solo material sintético o público; mantené privados los documentos y credenciales de tu organización.
Probalo y contanos qué falla
Poné el borrador a prueba con revisión humana.
Cloná el repositorio, seguí la guía de instalación local y corré un ejemplo sintético. Cuestioná los hallazgos y compartí problemas reproducibles en un issue.
Abrir el repositorioSeguí con el material que ya es público.
La guía de campo documenta el método y la evaluación ofrece un punto práctico para identificar qué estudiar después.
Volver al AI Security Lab