PhiloCyber / Herramienta abierta / Modelar
Threat modeling hecho por un pipeline de agentes especialistas.
Apuntalo a un RFC o a una descripción de arquitectura. Siete agentes especialistas corren análisis STRIDE, PASTA y attack trees, debaten los hallazgos Red vs Blue y devuelven un registro de amenazas priorizado con traza de evidencia. Local-first: cada proyecto es una carpeta que controlás vos.
- Estado
- En desarrollo
- Versión
- v0.1.0
- Licencia
- Todavía no es pública
- Repositorio
- Todavía no es público
El problema
Pedirle a un solo modelo que modele las amenazas de un sistema te da una pasada, una perspectiva y ninguna traza de evidencia — hallazgos que nadie puede verificar, priorizar o defender frente a un revisor. Lo que hace creíble a un threat model es la triangulación, el cuestionamiento y la trazabilidad, y eso es justo lo que una ventana de chat no hace.
Para quién es
Equipos de seguridad y AppSec que revisan arquitecturas, ingenieros que necesitan un threat model defendible antes de producción, y revisores que quieren poder estar en desacuerdo con un hallazgo en vez de re-derivarlo.
Qué hace
Tres metodologías, trianguladas
Analistas de STRIDE, PASTA y attack trees corren como agentes especialistas separados — en modo híbrido, paralelo o cascada — en vez de una sola pasada de un modelo.
Revisión adversaria incorporada
Un debate Red/Blue pone a prueba cada amenaza candidata, y después un validador DREAD calibra los scores contra la grilla oficial.
Prioridades con evidencia obligatoria
Las prioridades high y critical exigen evidencia trazable: componentes, límites de confianza, endpoints y configuraciones de seguridad.
Fundamentado en un corpus real
RAG sobre OWASP Top 10, OWASP API y AI Security, NIST AI RMF, MITRE ATT&CK y CAPEC — más tus propios documentos de proyecto.
Local-first y capaz de correr offline
Cada proyecto es una carpeta portable con su propia base SQLite. Corre completamente offline con Ollama, o se enchufa a Gemini, Kimi o AWS Bedrock.
Aprende de tus revisiones
Tus decisiones de Confirm/Reject vuelven como ejemplos few-shot en la próxima corrida, y los diffs entre corridas muestran qué cambió en el mismo sistema.
Cómo funciona
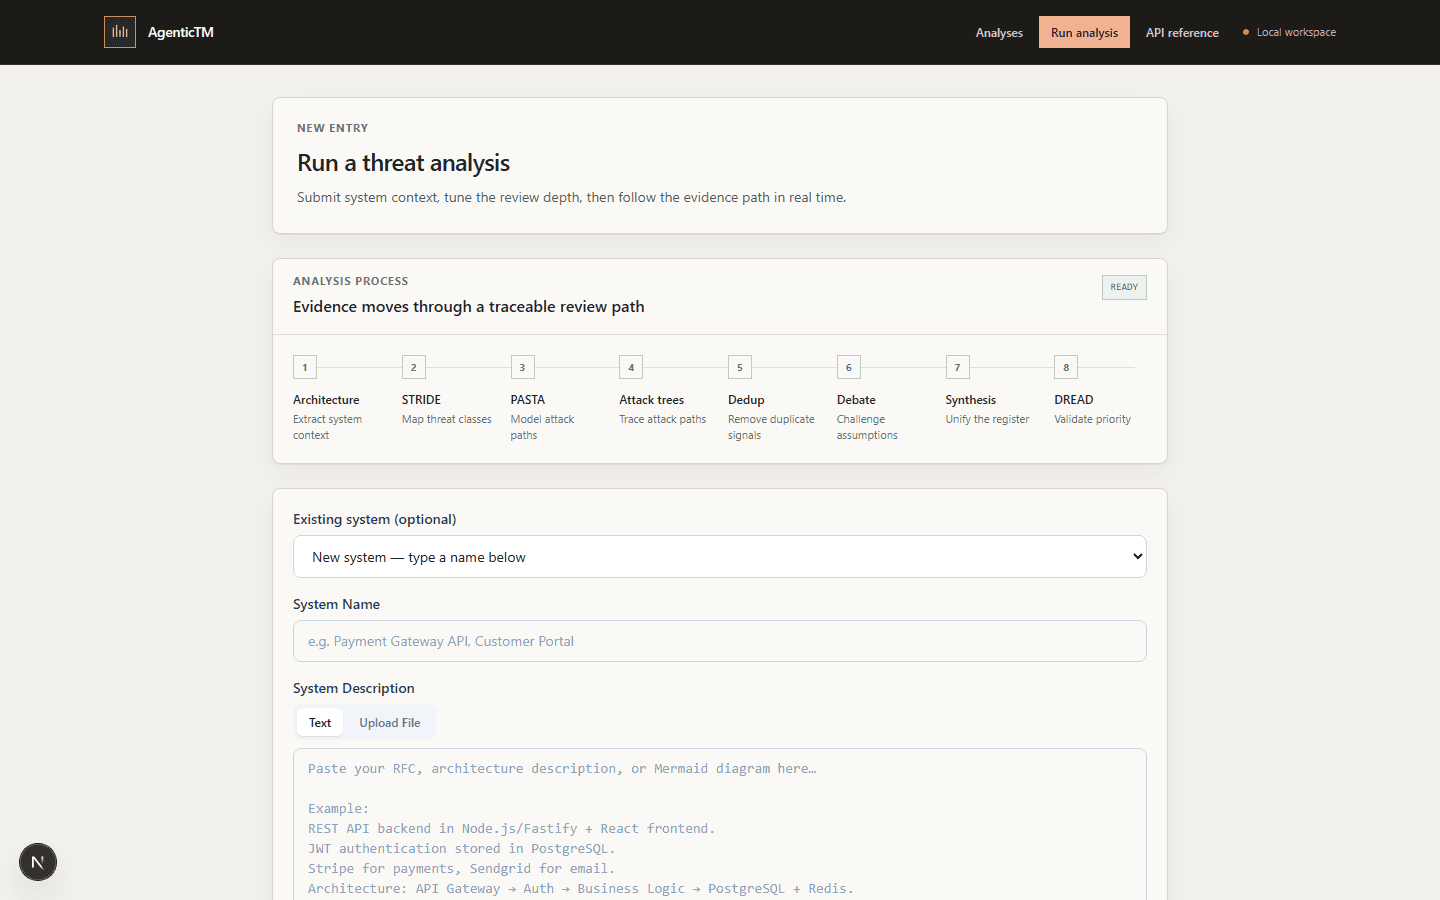
- 01/08Architecture Parser
Extrae componentes, flujos de datos y límites de confianza desde tu RFC, y dibuja los diagramas DFD y de arquitectura.
- 02/08STRIDE Analyst
Mapea clases de amenazas sobre cada elemento del sistema.
- 03/08PASTA Analyst
Corre el análisis de riesgo de siete etapas sobre la superficie de ataque.
- 04/08Attack Tree Analyst
Traza caminos de ataque concretos en vez de items de una checklist genérica.
- 05/08Pre-dedup
Fusiona hallazgos duplicados con embeddings y un filtro de confianza, conservando los campos de cada metodología.
- 06/08Red/Blue Debate
Red argumenta, Blue responde, un juez puede fallar — las rondas cortan antes si hay convergencia.
- 07/08Threat Synthesizer
Unifica todo en un registro: IDs únicos, mapeo OWASP, referencias a controles NIST/CIS, fuentes de evidencia.
- 08/08DREAD Validator
Calibra los scores contra la grilla oficial de DREAD y reescribe cada amenaza desde la perspectiva del adversario.
Interfaz
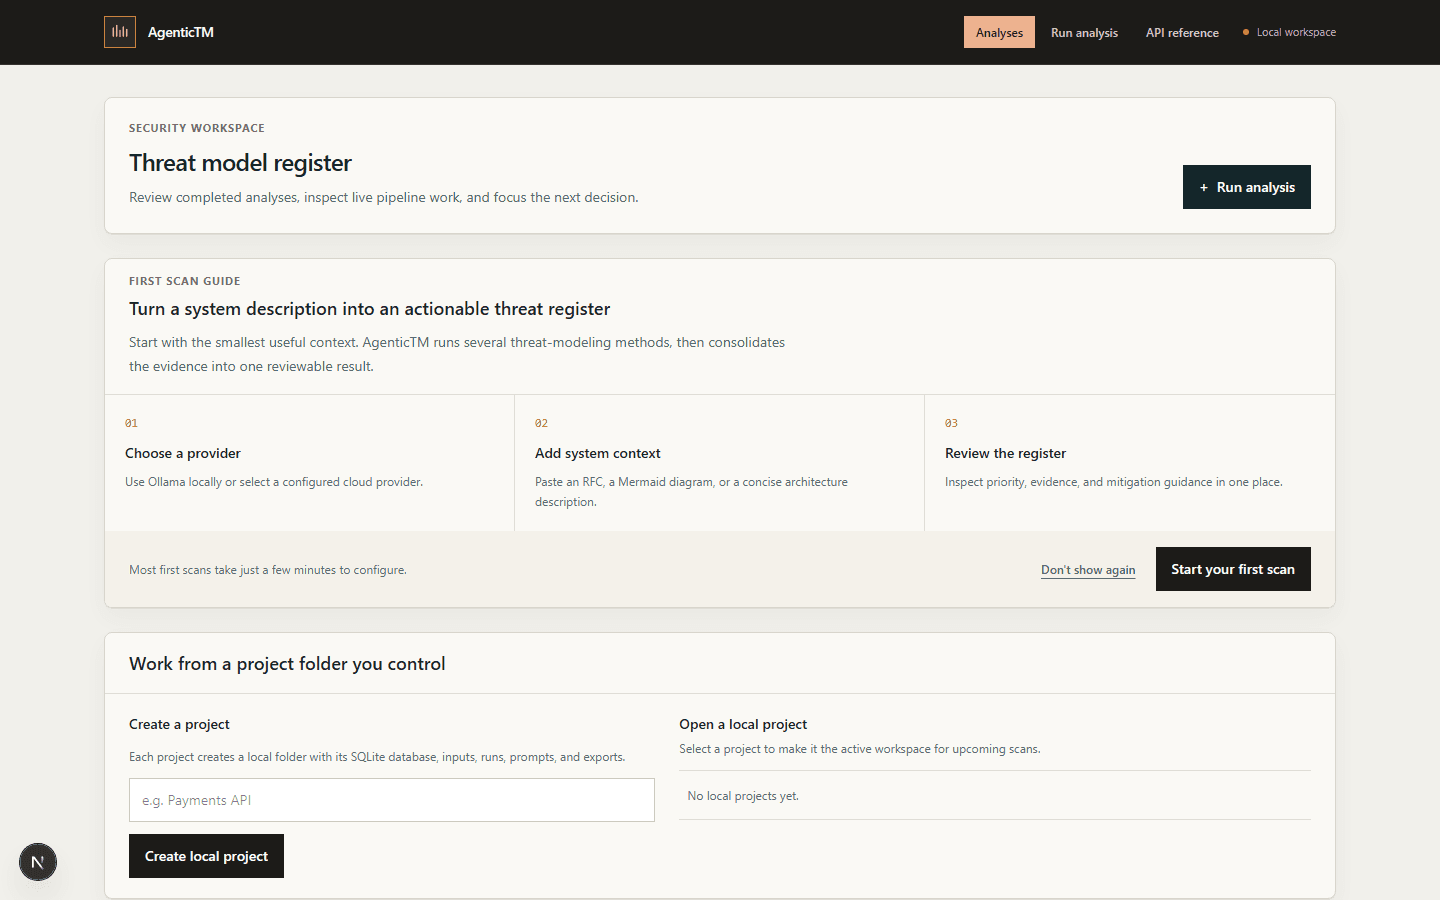
Cómo se ve en la práctica
Capturas del build actual. La interfaz sigue en movimiento, así que puede cambiar antes del primer release público.
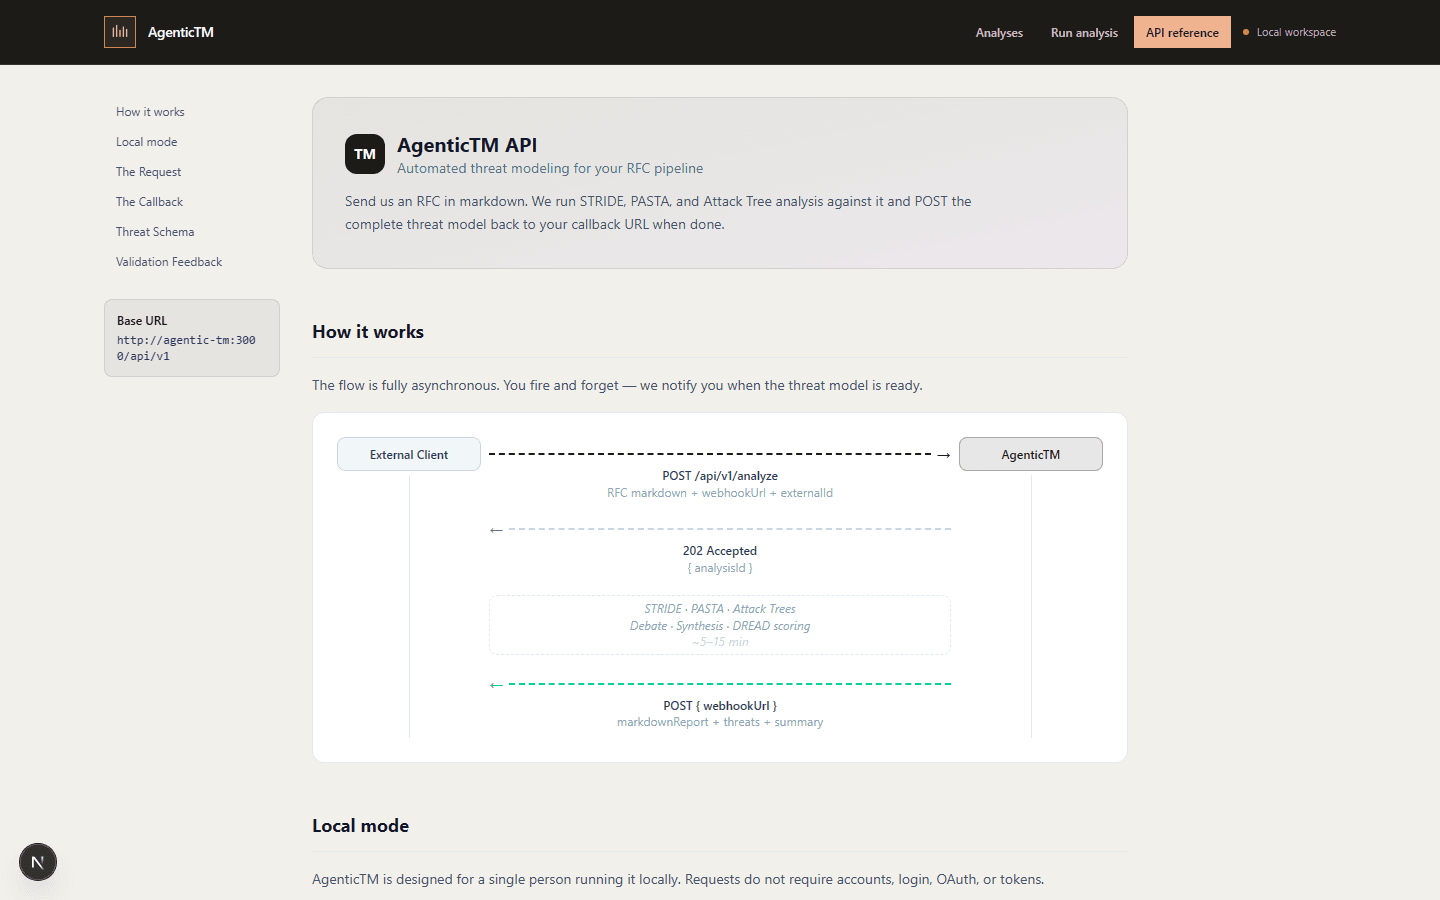
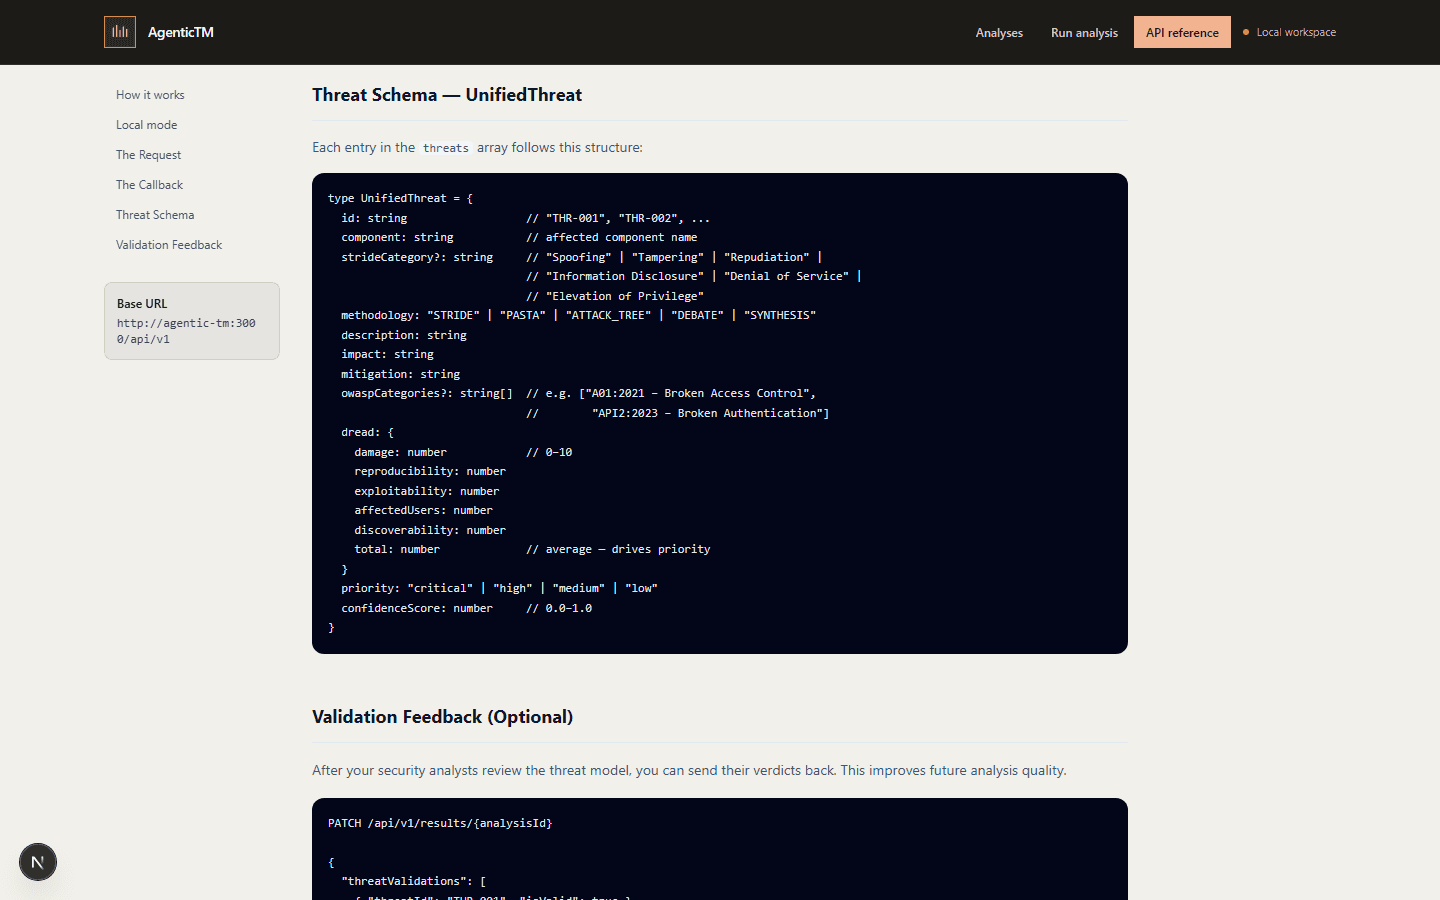
01/04
Registro de threat models
El workspace: análisis completados, trabajo del pipeline en vivo y la próxima decisión en un solo lugar.
Lista de espera
Avisame cuando salga
Dejá tu email y vas a ser de los primeros en saber cuando Threat modeling hecho por un pipeline de agentes especialistas. esté disponible. Un solo email cuando salga, sin spam.
La herramienta llega después. El método ya funciona.
Nada de esto depende de un release. La guía de campo trae el mismo método y la evaluación te muestra dónde aplicarlo primero.
Volver al AI Security Lab